L’attaque des groupes froids des supermarchés a surpris par son ampleur et par son apparente simplicité.
L’exploitation d’une faille au sein d’un réseaud’objets connectés peut générer des centaines de milliers d’euros de préjudices. Pourtant être cyberattaqué n’est pas une fatalité et être accompagnés
et préparés pour limiter les impacts sur la vie réelle des entreprises est plus qu’une possibilité…
Point de vue de Christophe Moncoiffet, Réserviste chargé de prévention cybermenaces du réseau des experts cybermenaces de la Police Nationale.
L’actualité nous a rappelé que les cyberattaques ont des conséquences et des préjudices significatifs pour les entreprises. Quel panorama de la cybermenace peut-on dresser ?
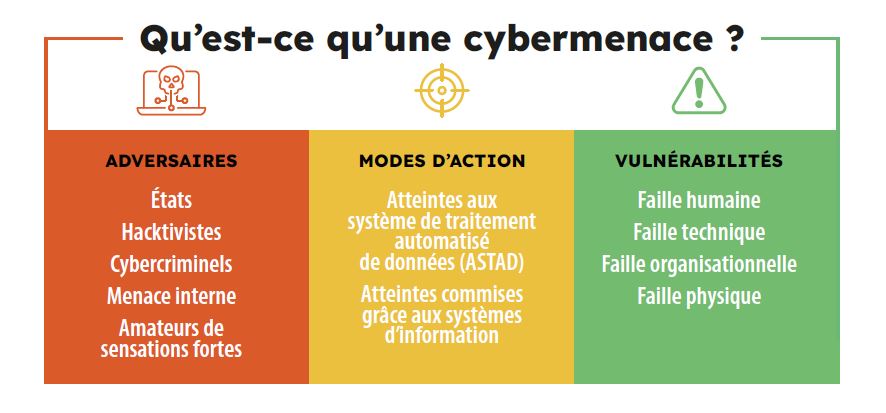
En 2025, plus de 450 000 atteintes numériques ont été enregistrées en France, soit +87 % en cinq ans. Les attaques s’industrialisent grâce à des outils automatisés, et l’intelligence artificielle rend les arnaques plus crédibles : courriels sans faute, voix ou vidéos clonées. Les cybercriminels visent avant tout les cibles les moins protégées : TPE et PME représentent plus de la moitié des entreprises ciblées. Côté rançongiciels, les attaquants misent désormais sur le vol et la menace de diffusion des données pour extorquer leurs victimes.
Quelles sont, selon vous, les principales formes d’attaques ou de risques auxquels les entreprises du Bâtiment peuvent être exposées au quotidien ?
D’abord l’hameçonnage et l’ingénierie sociale, qui exploitent la faille humaine, à l’origine de la majorité des attaques. Ensuite les escroqueries financières : faux changement de RIB d’un fournisseur ou d’un sous-traitant, arnaque au président. Viennent aussi les mots de passe faibles ou réutilisés, les logiciels non mis à jour, les comptes d’anciens salariés restés actifs, et enfin les rançongiciels.
Pourquoi les adhérents de la FFB sont-ils particulièrement concernés par ces enjeux ?
Parce que ce sont majoritairement des TPE-PME, souvent sans service informatique, alors que les cybercriminels privilégient les structures au niveau de sécurité faible ou moyen. Le Bâtiment brasse aussi beaucoup de factures, de virements et d’échanges avec clients, fournisseurs et sous-traitants : autant d’occasions d’usurpation. Cette réponse n’étant pas exclusive car ils peuvent aussi tomber dans une attaque de masse, non ciblée.
Quelles peuvent être les conséquences concrètes d’une cyberattaque pour une entreprise du Bâtiment ?
Une perte financière directe (virement détourné, coût de remise en service), un arrêt de l’activité lorsque devis, plans ou planning deviennent inaccessibles, donc des retards de chantier et des pénalités possibles. Puis une perte de confiance des clients et partenaires. Il y a aussi une responsabilité : en cas de fuite de données personnelles, les sanctions peuvent être lourdes au titre du RGPD. Sans oublier l’épuisement des équipes pendant la crise Cyber
Quels réflexes de prévention et bonnes pratiques devraient être déployés en priorité par les dirigeants et les équipes pour réduire la vulnérabilité des entreprises ?
Faire les mises à jour, réaliser des sauvegardes régulières, testées et surtout déconnectées du réseau (sur une disque dur externe par exemple, qui se trouve à l’extérieur de l’entreprise par rotation). Activer la double authentification sur l’ensemble des comptes. Sensibiliser le personnel régulièrement, et le Recym se propose de vous accompagner. Une règle d’or : jamais de virement ni de changement de RIB sur simple courriel ou appel, toujours un contre-appel et une double validation. Enfin, connaître les gestes réflexes en cas d’attaque : isoler le poste du réseau, ne pas l’éteindre pour conserver les traces, demander de l’aide, et porter plainte impérativement. Dans cette démarche, nous pouvons aussi vous assister.
En quoi votre engagement en tant que réserviste éclaire-t-il votre vision de la cybersécurité ? et qu’apporte-t-il à la compréhension des enjeux cybersécurité de votre employeur ?
Comme réserviste, je vois les cyberattaques du côté des victimes : la plupart auraient pu être évitées par des réflexes simples, et une cyber attaque n’est jamais un sujet seulement technique, c’est une crise qui touche l’humain, l’organisation et la confiance.
Avant de prendre la responsabilité de la gestion du système d’information du groupe Sealar, j’ai été pendant cinq ans, RSI de la SARC (Société Armoricaine de Canalisations), entreprise de travaux publics. J’ai appliqué cette vision : audit des risques, politique de sécurité, plans de continuité et de reprise d’activité. Ce double regard m’a permis de traduire la menace en priorités concrètes pour la direction et de préparer l’entreprise à augmenter son niveau de résilience face à une menace toujours plus présente.
Quel message souhaitez-vous adresser aux entreprises du Bâtiment pour les inciter à prendre ce sujet au sérieux, sans dramatiser, mais avec la vigilance nécessaire ?
Personne n’est trop petit pour être ciblé, mais chacun peut se protéger sans gros budget. Quelques réflexes et une culture du doute suffisent à décourager une grande partie des attaquants.
Et surtout vous n’êtes pas seuls : le 17Cyber, Cybermalveillance.gouv.fr ou MonAideCyber, qui propose un diagnostic de maturité Cyber gratuit d’1 h 30, sont là pour vous accompagner. La meilleure protection reste celle qu’on met en place avant l’attaque.
BREIZHCYBER
Face à la montée des risques numériques, la Bretagne s’est dotée d’un
centre régional de réponse aux incidents de cybersécurité, Breizh Cyber.
Créé à l’initiative de la Région Bretagne avec le soutien de l’État et de l’Agence nationale
de la sécurité des systèmes d’information (ANSSI), ce dispositif accompagne les entreprises,
associations et collectivités bretonnes confrontées à des incidents cyber ou souhaitant
renforcer leur préparation face aux menaces numériques. Son rôle est d’apporter
un appui opérationnel, des conseils et une orientation adaptés aux enjeux de sécurité
des organisations du territoire.